工信部印发”人工智能加软件“专项行动相关方案, 智能化安全检测环节嵌入各开发全流程。
著者李辉 验收专家 | 审核: 内容审核(软测实验室)
工信部近日正式印发《“人工智能+软件”专项行动实施方案》(工信部信发〔2026〕209号), 并于2026年9月11日召开新闻发布会对外发布。方案明确, 到2028年推广应用覆盖2万家规模以上软件企业, 到2030年关键软件全面实现智能化升级。其中, “推动软件企业将智能安全检测嵌入软件开发全流程, 作为推进软件生产变革任务中的重要部署”, 受到软件测试行业广泛关注。
政策核心:从智能编程到智能安全检测的三大转向
围绕智能编程与软件安全上的事宜, 该方案不仅明确了软件产业于智能化层面发生变革的三个重点方向, 还和该等方向一起共同形成足以同时推动生产产生变革和提供安全保障作用的两种核心动力, 配合构成了双轮驱动的完整构型。
转向一:开发工具链全面智能化
此方案把优化智能编程工具链条当成生产变革的首要任务, 扶持发展智能体驱动的智能编程工具, 推进项目级、全流程的自主开发能力。智能编程工具和代码托管平台、服务云、开源社区深度适配结合, 让“好软件是用出来的”被真实场景持续打磨工具成熟度。
转向二:智能安全检测嵌入开发全流程
这是方案中面向软件测试行业最被核心关切到提法的描述。方案明确指明支持相应企业去合理运用大模型以及智能编程相关工具, 针对已有的存量软件开展深度漏洞挖掘以及缺陷自动识别、风险分级评估工作, 还需全面提升高危安全隐患的发现效率和对应修复能力, 并且智能安全检测的方案执行要严格嵌入软件开发完整全流程当中, 最终顺利实现安全隐患的实时发现, 确保第一时间处置。
转向三:新型风险识别与防控体系建立
方案同步提出, 要管住智能编程带来的新风险, 将人工智能生成代码漏洞训练数据污染提示词诱导等新型风险的识别与防控强化至开发工具代码库等访问控制, 完善软件产品和服务质量管理与测评规范, 建立覆盖开发部署应用等环节的智能体安全管理规范。
智能编程赋能软件安全:测试手段升级的四个着力点
在推动软件安全智能化测试手段升级这条路径上, 方案部署四个着力点, 均是智能编程赋能相互衔接的核心主线所需构成的部分。
着力点一:大模型驱动的漏洞挖掘与缺陷自动识别
大模型和智能编程工具能用于存量软件漏洞查找以及缺陷的可自动识别, 关联风险等级划分评估机制, 让高危的安全风险隐患的查漏和修补效率获得提升, 这类型工具跟上一代有周期规律的人体手动漏洞全面扫描对比后, 能在软件开发未完成完备阶段即精准辨别不同风险, 缩短隐患漏洞暴露后的风险扩散窗口时间。
着力点二:渗透测试与攻防模拟的智能化重构
方案明确, 会强化渗透测试、攻防模拟这类智能化安全测试手段, 以期推进软件安全验证能力;传统依赖人工相关经验的渗透测试将和大模型驱动的攻击模拟、漏洞利用路径推演互相融合, 进而构建“以攻促防”的智能化测试类闭环。
着力点三:风险分级评估与高危隐患闭环
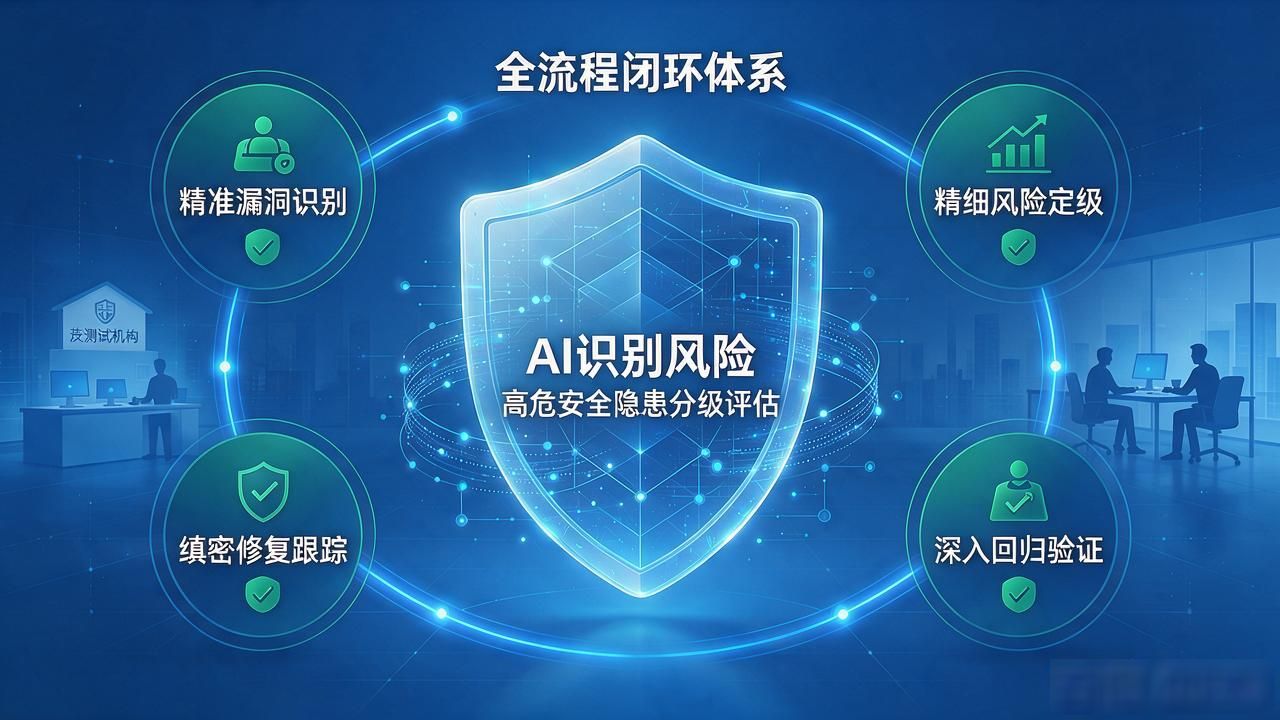
咱们先把AI识别出来的风险跟高危安全隐患结合风险分级评估, 方案要求了高危隐患得及时闭环处置, 而且测试机构、企业必须要建立一套从精准漏洞识别、精细风险定级、缜密修复跟踪到深入回归验证的特殊全流程闭环体系, 所有相关责任得落到实处、上线门槛得守住, 让这套机制真真正正起到应有的效果。
着力点四:重点行业新软件上线前强制安全检测
方案明确推进重点行业新上线软件上线前要开展安全检测, 发现风险需及时整改。这一要求把“上线前安全测试”由可选项升级为准入门槛, 金融、医疗、政务、能源等关键行业将率先受波及。
新型安全风险:AI生成代码带来的三类测试新课题
工信部信息技术发展司副司长王威伟在二〇二六年九月十一日新闻发布会上指出, “人工智能给软件产业发展带来新的安全课题”, 主要体现在开发环节与产品环节两个维度, 其中三类测试新课题尤为关键。
课题一:人工智能生成代码的漏洞识别
AI生成代码规模在整体行业内正呈现快速扩大之势, 而代码质量与安全方面亟需适配性的全新工程方法。智能编程正以更深程度的嵌入方式对接各类开发工具链以及具体代码库并且展开自主化操作, 这将会顺带带来诸多全新的攻击入口, 给对应主体带来面临恶意指令注入等多类新型攻击的实际风险。传统的SAST/DAST工具正需要在AI相关技术的辅助下推进升级进度, 支持对应场景的提示词注入检测、模型输出端合规性检查以及各类多维度验证工作。
课题二:训练数据污染与提示词诱导
训练时候注入数据恶意污染、用诱导式隐蔽提示去套诱导等风险直接深深影响人工AI智能平台生成代码的那种安全性啊测试核验范围还需要从原来单纯源代码本延伸扩到用于做训练那种杂七杂八各种数据全部资产、每个提示性字词的细微提示词模板、全种类各系列智能体大小技能各类软件包许许多多全新类型新型对象里去这个还需要测试核验相关组织机构要同步更新提高评估专业能力各维度吧提升各种综合要求难度。
课题三:智能体软件的行为可控与全程可溯
具备自主执行能力的智能体, 能够调用工具、访问数据,其行为是否可控、是否可追溯成为核心问题, 方案明确要求对直接进入生产一线的工业智能体, 必须安全可靠、行为可校验, 与工业控制系统软件、企业核心业务系统的交互适配必须经得起检验, 推进智能体身份标识、可信互联、数据安全、行为管控等安全技术研究, 将成为下一阶段测试规范化的重点方向。
对软件测试行业的影响:能力升级与企业行动建议
方案落地对软件测试行业既是机遇也是挑战, 从能力优化与企业举措两个给出参考建议?
在第三方测评机构行列里同时具备CNAS体系全维度能力、覆盖功能测试及性能测试且安全测试需达标及代码审计全流程要求的机构更具显著竞争力, 涉及AI代码审计的新型测试能力同时还需覆盖其对应行为验证环节。方案还需强调软件产品和服务的质量管理完善且测评需形成规范, AI生成代码检测纳入与智能体行为验证为第三方机构的新型能力必备项。而北京尚云等第三方软件测评机构, 须具备CNAS资质, 其已陆续将涉及AI代码审计的新型测试能力再配合智能体行为验证纳入专属服务明确目录。
对企业研发团队: 建议把智能安全检测趁早嵌入研发流程, 建立“开发即测试、上线必检测”的常态化规矩。重点行业(金融、医疗、政务、能源)的新软件项目应在上线前结束由具备CNAS资质的第三方机构出具的安全测试报告, 当作合规与风险防控的双重支撑。
像监管与标准: GB/T 25000.51-2016等通用软件测试标准、GB/T 22239-2019等保2.0标准, 还有后续将要出台的智能体安全标准, 会构成新的合规框架一样, 各企业各机构应需持续地跟踪各类相关国家标准与行业规范的发布动态, 提前完成有关能力布局与专业人员的相关培训。