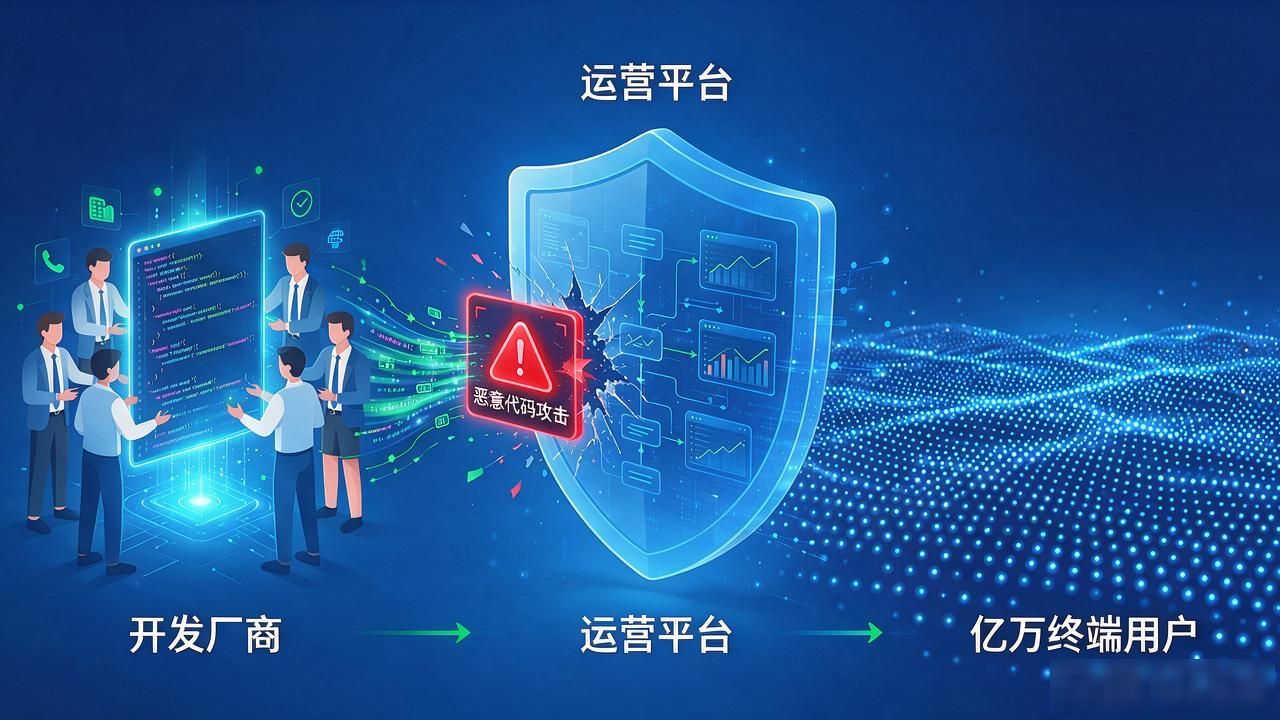
目前, 绝大多数软件系统、移动应用程序、业务经营的平台的研发缔造, 都会大量取用开放源代码组件、由第三方给到的依赖库、开放源代码框架与软件开发工具包。开放源代码这些技术, 极大地降低了研究发明的成本、提高了更新的效率, 但也带来了潜藏性十分强、非常容易被忽略呢的供应环节安全风险。一般来讲常见的漏洞扫描、人手动的测试、直接写好的代码的查审时常会聚焦于自己研究写的代码本身, 特别难全面的摸查了解开放源代码的依赖隐患, 促成哟非常多潜在的开放源代码的漏洞留下在系统里面, 符合规定的项目被扣分数、系统层面的风险、验收合格时的卡堵麻烦的主要引发。而针对开源组件风险精准定位各类隐藏开源漏洞、补齐传统检测核心短板的专项排查手段, 正是软件成分分析(SCA)。
一、为什么开源漏洞成为安全最大盲区?
不少企业普遍有着常见误区: 自行研究开发的代码经由检测修整之后, 体系就是安然合乎法则的。然而实在软件危机里, 超过对折的安全隐患都来自于外部开源构件, 而非自行研究开发的代码, 这类裂痕具有极强的藏匿属性。
首先, 开源组件依赖层级极为复杂, 存在多层嵌套引用, 研发仅多往往知晓知表层框架, 对底层嵌套依赖版本与隐藏漏洞并不明晰, 进而形成大量未知风险;其次, 老旧开源组件长期不更新, 存在大量公开高危漏洞, 不过不会影响系统常规功能运行, 日常使用、功能使用监测完全难以察觉;最后, 传统安全检测工具主要针对自研代码漏洞、Web通用漏洞匹配进行检测, 对开源组件版本风险、协议风险、存量漏洞识别能力薄弱, 大量隐患由此被直接遗漏。
这类隐藏型的开源漏洞, 一旦被别有用心的人所利用, 就会引发系统权限被绕过、数据出现泄露情况、服务发生异常波动、各类代码被恶意执行等高危风险状况, 同时也是系统等保测评判定、相关项目成果验收、入网规范合规核查工作环节里的重点核定扣分项。
二、传统检测方式,为何查不出开源隐性漏洞?
1. 常规漏洞扫描:重表层漏洞、轻组件风险
自动化漏洞扫描以外部探测特征匹配为主擅长发现页面接口配置类显性漏洞, 无法深入识别系统引用的开源组件版本及其依赖关系对应已知漏洞, 对软件供应链风险基本没用。
2. 人工代码审计:重自研代码、轻第三方依赖
人工审计的核查重点为自研代码的编写规范、逻辑安全与权限缺陷, 并不会对海量开源依赖库进行版本比对及漏洞匹配, 难度在于无法覆盖各类多层嵌套的组件隐患。
3. 研发自查:重功能可用、轻版本合规
开发团队选用开源组件仅关注功能适配运行稳定, 普遍忽略版本安全性开源协议合规性, 长期沿用存在大量漏洞的老旧组件, 积累存量风险。
三、软件成分分析(SCA):精准攻克开源漏洞排查难题
成分分析软件是专项针对软件开源生态、供应链安全的专项检测类技术, 可梳理全部第三方组件、软件的依赖包、开源框架, 全面精准识别隐藏的漏洞与合规问题, 排查彻底解决开源风险的盲区。
1. 全量成分梳理,摸清软件开源底数
SCA可实行自动对项目所有依赖文件进行扫描, 精准识别全部开源组件、第三方库、嵌套依赖的名称、版本、引用路径, 完整梳理软件的成分具体构成, 解决“不知道用上了哪些相关组件、没弄清组件是不是存在安全问题”的行业方面痛点, 实现开源资产可被可视化、可追溯。
2. 精准匹配漏洞,挖掘隐性高危隐患
依靠海量开源漏洞知识库, 对所有组件版本比对精准, 精准命中各类公开得知漏洞, 涵盖高危远程执行、权限绕过、数据泄漏、缓冲区溢出等严重风险, 精准定位常规检测无法发掘的深层开源隐患, 同时标注风险等级与影响范围。
3. 排查开源协议风险,规避知识产权隐患
除安全漏洞外, SCA可同步检测开源组件授权协议合规性, 识别商用限制、开源约束各类条款, 避免因违规商用、协议不兼容、代码开源泄漏引发的知识产权纠纷, 保障软件研发过程与商用全程的合规性。
4. 提供精准整改方案,实现闭环治理
针对检测出的漏洞情况, 自动匹配对应适配修复方案, 包含版本迭代升级、功能组件替换、漏洞补丁修复、配置跳转规避等多项可精准落地整改提议, 督导项目团队高效优化, 杜绝盲目替换组件造成的系统兼容提示错误、功能逻辑异常问题, 完成风险问题闭环管控。
四、软件成分分析的核心落地价值
1. 补齐供应链安全短板
切实彻底扫尽多层嵌套开源组件暗藏隐性漏洞, 化解处理软件供应链安全管控不足问题, 从关键组件源头层层筑牢各类系统安全防线, 根绝杜绝开源漏洞引发造成的各类安全事件。
2. 顺利通过各类合规验收
当前等保测评、入网安评、信息化项目验收、国产化自主可控各项核查, 均重点核查各类开源组件安全以及各类供应链相关风险。SCA检测出具的报告可完整佐证相关组件安全合规, 规避验收被扣、整改返工问题。
3. 降低研发与运维成本
提前开展组件漏洞及兼容项的排查工作, 规避实际上线后的突发式安全故障、版本冲突状况, 缩减后续阶段的应急式处置、版本重构类费用, 维护系统长期性稳定更迭输出。
4. 完善安全检测体系
与漏洞扫描、渗透测试、代码审计互补形成, 覆盖“自研代码安全+外部组件安全+业务逻辑安全+供应链安全”全维度,构建全链条完整的软件安全检测闭环体系。
大部分软件的安全隐患并不在于自研代码的缺陷, 反而在于看不见、查不出, 还易被他人忽视的开源组件的漏洞。传统的检测手段无法覆盖软件供应链所存在的那些风险, 然而软件成分分析, 也就是SCA, 凭借全量成分梳理、精准漏洞匹配以及合规风险核查的核心技能与能力, 能够精准地排查各类隐藏的开源隐患,还可为软件的安全管控补上所需的短板。常态化地去开展软件成分分析的相关工作, 是用来实现软件全方位的安全可控、合规达标, 还有长效稳定迭代不可或缺的必要举措。